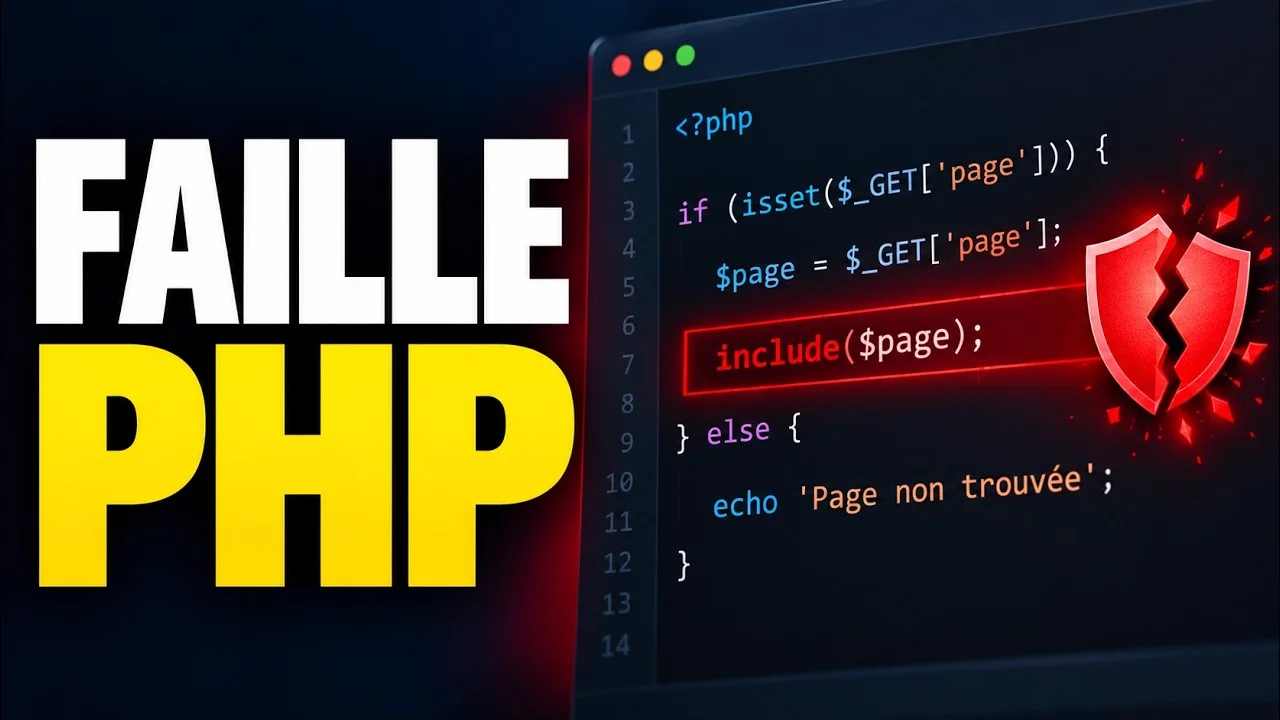
Failles RCE critiques dans PHP : versions corrigées et mitigations
CVE-2026-109618 et CVE-2026-109619 (CVSS 9.2) permettent une exécution de code à distance sans authentification : versions corrigées, environnements concernés et mitigations d'attente.